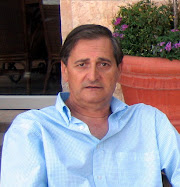
INTERVIU Raluca Marin-Perianu de Magda Barascu / HotNews.ro
La 30 de ani, a castigat premiul Christiaan Huygens 2009 pentru cea mai buna teza de doctorat din Olanda. Inca din facultate i-au placut retelele de calculatoare. A absolvit Facultatea de Automatica si Calculatoare din cadrul Universitatii Politehnica Bucuresti, a studiat la Paris si ulterior a urmat studiile doctorale la Universitatea Twente din Olanda. Raluca Marin-Perianu explica pentru HotNews.ro despre ce este vorba in lucrarea ei de doctorat si ce inseamna acest premiu in cariera ei.
Despre ce este vorba in proiectul “Wireless Sensor Networks in Motion”?
Domeniul de cercetare “Wireless sensor networks in motion” dateaza din jurul anului 2000, cand s-a conturat viziunea “Smart Dust”. Smart Dust se refera la contruirea unor platforme miniaturale, cu memorie, procesor si o serie de senzori atasati. Se prefigura ca mii si milioane de astfel de senzori vor fi aruncati din avion peste anumite zone geografice de interes.
Senzorii plasati astfel arbitrar s-ar auto-configura intr-o retea wireless si ar colecta date pe care le-ar transmite la un punct central pentru prelucrare. Aplicatiile initiale au fost in domeniul militar, dar apoi s-au extins in multiple alte domenii: biologie, geofizica, platforme industriale, transport si logistica, sanatate, sport etc.
Pornind de la aceasta viziune, cercetarea in domeniu a produs multe rezultate in ceea ce priveste algoritmii necesari pentru o astfel de operare nesupervizata. In general, acesti algoritmi au fost proiectati pentru retele statice de senzori.
“Wireless Sensor Networks in Motion”
Lucrarea mea de doctorat “Wireless Sensor Networks in Motion” are ca scop proiectarea unor algoritmi pentru retele dinamice, avand in vedere faptul ca traim intr-o lume in miscare. Senzorii se pot atasa pe obiecte, animale, pot fi purtati de oameni (se lucreaza chiar la inglobarea lor in textura hainelor). In acest mod, senzorii vor caracteriza mediul inconjurator, incluzand proprietati ale miscarii obiectelor/oamenilor, si se vor auto-organiza pentru a putea genera alarme sau chiar pentru a actiona in cazul unor situatii periculoase/nedorite.
In 2004, cand am inceput teza de doctorat am ales intitial tema traditionala de “Wireless Sensor Networks”, deoarece inca din timpul facultatii mi-au placut retelele de calculatoare. In plus, acest domeniu era la inceput atunci, iar daca vrei sa faci cercetare, ar fi de preferat sa te concentrezi pe un domeniu aflat in plin avant. In timpul doctoratului insa am evoluat spre sub-domeniul de retele dinamice, care deviaza de la tema initiala prin cerinte si performante diferite.
Am invatat mult de la supervizorii mei din Olanda – Paul Havinga, Hans Scholten si Pieter Hartel – si anume: cum se conduce o lucrare de cercetare, cum se produc rezultate valabile stiintific, cum se structureaza si prezinta un articol, cum se motiveaza si stimuleaza imaginatia si apetitul pentru stiinta. Dar in primul rand, am invatat ca un program serios de cercetare nu se realizeaza decat cu implicarea semnificativa atat a organismelor guvernamentale cat si a partenerilor industriali.
Concluziile tezei si aplicabilitatea lor
Concluziile tezei se refera la performanta si eficienta algoritmilor pentru retele de senzori dinamice. Domenii de aplicabilitate sunt multe, iata cateva exemple:
Medical: retele de senzori miniaturali purtati de pacienti sau integrati in imbracaminte (“Body Area Networks”) pot monitoriza modul in care acestia se misca si/sau cat de mult se misca. Informatia este importanta pentru a stabili evolutia unor boli cronice, cum ar fi bronhopneumopatia cronica obstructiva (BPOC), astma, Parkinson etc. Bolile cronice sunt cauza a circa 59% din decesele anuale in lume. Produsele medicale pentru BPOC si astma, de exemplu, formeaza o piata de peste 17 miliarde de euro.
Sport: Senzori de miscare purtati de sportivi pot imbunatati performanta si ajuta la prevenirea afectiunilor musculo-scheletale, prin monitorizarea precisa a caracteristicilor de miscare. Transport si logistica: Sistemul de senzori atasati la containerele transportate de la producatori la distribuitori pot imbunatati procesul de transport printr-o verificare automata a incarcaturii containerelor/remorcilor. Transport si logistica reprezinta la ora actuala o piata de peste 900 miliarde euro numai in Europa.
Detalii despre "Retelele de senzori miniaturali cu capacitate de comunicatie wireless si auto-organizare au aplicabilitate in multiple domenii: operatiuni militare, supraveghere si control, telecomunicatii, transport si logistica, sanatate, sport."Contributiile specifice ale tezei sunt urmatoarele: algoritm de auto-organizare generalizat pentru retele dinamice de senzori, algoritm eficient de descoperire a serviciilor intr-o retea dinamica de senzori, algoritm de recunoastere in timp real a miscarii coordonate/in ansamblu, algoritm contextual de auto-organizare bazat pe miscare coordonata. Algoritmii au fost analizati teoretic, simulati pe calculator, implementati si demonstrati pe senzori miniaturali... Sursa: HotNews
Proiect IT de 50 de milioane de euro pentru pasapoarte electronice de Dan Dragomir 22 Iulie 2009
S&T Romania, Omnilogic si Frontal Communication vor furniza Companiei Nationale Imprimeria Nationala (CNIN) echipamente IT&C pentru gestiunea si emiterea pasapoartelor electronice, contractul ridicandu-se la 31,49 milioane de euro, fara TVA, scrie Mediafax. Oficialii S&T, Omnilogic si Frontal nu au comentat aceasta informatie. Potrivit anuntului de participare, publicat la finele lunii aprilie, valoarea contractului a fost estimata la 48,58 milioane de euro (TVA inclus). Compania S&T va furniza computere portabile, statii de lucru, servere si echipamente IT periferice pentru gestiunea si emiterea pasapoartelor electronice, iar Omnilogic si Frontal Communication vor furniza routerele de retea pentru comunicatii. La aceasta licitatie au fost depuse in total 12 oferte din partea unui numar de sase ofertanti. Companiile castigatoare vor finanta implementarea acestui proiect din surse proprii, iar plata se va face in rate, in termen de cinci ani, incepand cu 1 ianuarie 2010. Companiile IT din Romania, afectate de criza economica, spera in relansarea afacerilor in semestrul doi din 2009 prin proiecte de infrastructura si proiecte de tehnologizare venite din sectorul public. Sursa: Financiarul
Pasapoartele electronice, in curand o certitudine de Andrei Coman / 22 Iulie 2009
S&T Romania, Omnilogic si Frontal Communication vor furniza Companiei Nationale Imprimeria Nationala (CNIN) echipamente IT&C pentru gestiunea si emiterea pasapoartelor electronice, contractul ridicandu-se la 31,49 milioane de euro, fara TVA, conform datelor transmise de CNIN. Oferta depusa de S&T Romania a fost desemnata castigatoare pentru loturile 1 - computere portabile, 2 - servere, 3 - statii de lucru si echipamente periferice pentru gestiunea si emiterea pasapoartelor electronice si 5 - cititoare optice, in timp ce consortiul Omnilogic si Frontal Communication si-a adjudecat lotul 4 - routere de retea. "Pentru loturile care formeaza Sistemul general de IT, echipamente electronice, aplicatii software si echipamente de comunicatii pentru pasapoarte si alte documente prevazute in OUG.94/2008 au fost depuse un total de 12 oferte din partea unui numar de sase ofertanti: Omnilogic si Frontal Communication, S&T Romania, IIRUC Service, Concept Electronics, Siemens Romania si Asesoft International", precizeaza CNCI. Companiile castigatoare vor finanta implementarea acestui proiect din surse proprii, iar plata se va face in rate, in termen de cinci ani, incepand cu 1 ianuarie 2010. Sursa:TehnoPOL
Potrivit informatiilor mele cateva dintre firme apartin masoneriei iar altele structurilor afaceristice de securitate prezente si trecute. Voi reveni! Vedeti si VIDEO din Parlament pe tema costurilor, in prima faza:
Managerul Spitalului de Psihiatrie Socola din Iaşi, Călin Scripcaru, a declarat că toţi bolnavii internaţi în incinta unităţii, dar şi la secţiile din Bârnova şi Şipote vor purta brăţări la mână care vor emite semnale sonore, măsura urmând a fi introdusă pentru a preîntâmpina fuga bolnavilor din spital. Scripcaru a spus că fiecare pacient internat în spitalul ieşean va purta o astfel de brăţară, iar prin intermediul acesteia bolnavii vor putea fi localizaţi în permanenţă. "În momentul în care pacientul iese din raza respectivă, aparatul emite un semnal sonor şi poate fi declanşată căutarea acestuia. Orice apropiere a pacientului de gardul spitalului va fi semnalizată", a explicat managerul Călin Scripcaru. El a spus că brăţările vor avea forma unui ceas, adăugând că astfel de sisteme sunt utilizate în majoritatea spitalelor din lume unde sunt internaţi bolnavi cu probleme psihice. "Avem probleme şi la secţiile exterioare de la Şipote şi Bârnova, unde sunt câte 150 de bolnavi. Aceştia stau perioade îndelungate acolo şi au existat cazuri când unii au încercat să fugă. Secţiile sunt situate în zone de pădure, fapt care face foarte dificilă căutarea şi găsirea lor", a afirmat managerul spitalului Socola din Iaşi. El a mai spus că spitalul a solicitat deja listele cu preţuri de la firmele care produc astfel de brăţări, urmând ca în câteva săptămâni să fie organizată şi o licitaţie pentru achiţionarea acestora. GANDUL
“Dictatura Biometrica” - Conferinta si Lansare de carte
Luni 22 iunie 2009 la Teatrul Arcadia din Oradea, în cadrul unei seri duhovniceşti, a avut loc lansarea cărţii „Dictatura Biometrica”. Cartea a fost editata de Fundaţia Petru Vodă si Asociaţia Civic Media. Evenimentul a fost organizat de ASTRADROM filiala Oradea si Forul Ortodox Bihor.
Luni 22 iunie, in cadrul conferinţei „Dictatura şi martiraj” organizate de ASTRADROM Oradea si F.O.B. a avut loc lansarea cărţii „Dictatura Biometrică”. Conferinţa a fost susţinută de ieromonahul Ioan Şişmanian de la mănăstirea Petru Vodă şi matematicianul Ioan Vlăducă. Cartea cuprinde documente emise de Statul Român şi UE cu referire la introducerea tehnologiei biometrice in documentele personale, reacţii ale unor organizaţii neguvernamentale, chestiuni juridice, tehnice etc. „Cartea aceasta nu cuprinde toata informaţia legată de acest subiect. S-a încercat ca ea sa fie o scurtă prezentare a introducerii biometriei şi în ţara noastră, a felului in care a fost introdusă dar şi a ceea ce se urmăreşte a se face cu ajutorul biometriei”, spune părintele Ioan Şişmanian. În cadrul conferinţei invitaţii au mai spus: „Trăim vremuri apocaliptice. Asta nu trebuie să ne tulbure sau să ne înspăimânteze ci chiar dimpotrivă să ne apropiem mai mult de Dumnezeu, măcar acum. Prin toate nebuniile acestea din lume ce se petrec la ora actuală să trecem cu pace în suflet şi cu gândul la înaintaşii noştri. Martirii şi mucenicii care îi avem în calendar au ajuns la jertfa supremă pentru Hristos fără a se tulbura, căci nu au fost legaţi de cele pământeşti”. Cartea poate fi găsită la pangarul bisericii Sfânta Treime din Oradea şi la Schitul Huta. Ancuţa Avram, preşedintele ASTRADROM, a spus că va contribui la difuzarea cărţii acolo unde asociaţia are filiale. Loredana Gavra ASTRADROM
TIMISOARA: Pericolele Bazei de Date Biometrice edificate de Dr Alin Teusdea
US Army Looking for Biometric Sensors to Gauge Motives from Facial Expressions Research News Saturday, May 30, 2009
It is going to be Big Brother watching with a vengeance. Your gait, if you sweat, anything weird in you could get you in trouble in such places like the airport. The US army is now looking for biometric sensors that could pick up signals of ‘bad intent.’ The Department of Defense (DoD)’s deceptively called Small Business Innovation Research(SBIR) and Small Business Technology Transfer (STTR) programs fund a billion dollars each year "in early-stage R&D projects at small technology companies, projects that serve a DoD need and have commercial applications." Under the new Image Analysis for Personnel Intent project, the SBIR is calling for applications for research to develop “an imaging system to optimally provide intent related information from both spatial and spectral biometric data. The ability to collect imaging data over a wide range of wavelengths, in addition to identifying physiological temporal changes such as expressions, gait, and pose, will create an advance in the collection of biometric information. The imaging system must collect and analyze the biometric data to extract relevant information regarding possibly suspicious and harmful intent through physical indicators.” The solicitation further says: “The use of spectral data to determine intent based on psycho-physiological indicators such as skin coloration due to sub-dermal changes within the vasculature of the body, abnormal perspiration, and changes in body temperature is an area which has not been adequately researched. These physiological indicators have shown direct correlation to transient physiological stress and the ability to monitor these responses non-intrusively will present applications especially for interrogatory scenarios. The system solicited should be able to collect biometric data both spatially and spectrally at a stand-off distance. The proposed device should be a relatively light, portable, tactically robust sensor system.” While traditional biometrics measures — iris scans, fingerprint reads — have to be done up close, and on willing subjects, the Army wants to be able to zoom in on “individuals including those who are uncooperative in unconstrained indoor and outdoor situations at a distance of at least 45 meters from the target.” The idea has been around for a while. Pentagon’s Defense Advanced Research Projects Agency (DARPA) spent millions of dollars looking for unique “odortypes, ” write Noah Shachtman and Katie Drummond on the Wired. In 2002, a team of Minnesota scientists used thermal changes around the eyes to spot deceit on a test of 20 new military recruits. The researchers claimed that their system nabbed the liars about 80 percent of the time - the same as a standard polygraph test. The following year, Boeing patented a device that used hyperspectral scans to identify surges in body temperature prior to “a stress-induced blush.” Hyperspectral systems monitor wavelengths of electromagnetic radiation, which are emitted by living, breathing bodies, and can detect faint changes in heat that precede blushing or perspiration. The futuristic Intent recognition “is a prominent area of research with countless applications for both military and commercial use. Surveillance in conjunction with intent recognition will allow for an appropriate response when faced with a person recognized as suspicious. Phase III effort involves integrating the results into existing military and commercial applications as well as exploring additional applications. Military applications include border patrol, stand-off interrogation, access control, surveillance and target acquisition and airport security. Surveillance and access control are also applicable for commercial uses,” says the army website. http://www.medindia.net/
Vezi si Cine sunt oficialii americani care au participat la intalnirea grupului Bilderberg si ce au discutat ei : Mai multi oficiali din Administratia Obama au participat, intre 14-17 mai, la intalnirea anuala a grupului Bilderberg, desfasurata in apropiere de Atena, relateaza site-ul Politico, care precizeaza ca printre acestia s-au numarat Richard Holbrooke, Paul Volcker, numarul doi din Departamentul de Stat, James Steinberg, precum si directorul Agentiei Nationale pentru Securitate (NSA), generalul Keith Alexander.
The tracking technology known as RFID (Radio Frequency IDentification) is showing up everywhere from grocery stores, to shipping containers, to gas station, to toll roads. Now, your intestines can join in the radio wave fun! Kodak has filed from 2007 a patent application for RFID tagged capsules that could be swallowed to track activity in a patient’s digestive system. The capsules would contain a tiny tracking chip which could be used to monitor a patient’s medication history, or to transmit other medical information to a nearby RF data collector. The pills would be designed to break down over time without harming the recipient. While the idea might seem a little odd, it actually has potential to reduce the need for invasive medical procedures, as well as to ensure that patients take the proper dosage of their medicines.
RFID tags are tiny radio chips that resonate with a single echo when hit with a radio trigger. Kodak's digestible tags are harmless and intentionally fragile. The tags would be covered with soft gelatin that takes a while to dissolve in the stomach. After swallowing a tag a patient need only sit next to a radio source and receiver.They stop working when exposed to gastric acid for a specific period of time, providing a subtle way to monitor a patient's digestive tract.
Kodak says that similar radio tags could also be embedded in an artificial knee or hip joint in such a way that they disintegrate as the joint does, warning of the need for more surgery. Attaching tags to ordinary pills could also help nurses confirm that a patient has really taken their medicine as ordered. (New Scientist)
United States Patent Application 20070008113 Kind Code A1 Spoonhower; John P. ; et al. January 11, 2007
-------------------------------------------------------------------------------- System to monitor the ingestion of medicines
Abstract A system for monitoring ingestion of medicine (21) comprises forming a digestible radio frequency identification (RFID) tag (10). The RFID tag is attached to the medicine. The RFID tag and medicine are ingested. A signal from the RFID tag is monitored.
-------------------------------------------------------------------------------- Inventors: Spoonhower; John P.; (Webster, NY) ; Covannon; Edward; (Ontario, NY) Correspondence Name and Address: Mark G. Bocchetti;Patent Legal Staff Eastman Kodak Company 343 State Street Rochester NY 14650-2201 US
Assignee Name and Adress: Eastman Kodak Company
Serial No.: 351140 Series Code: 11 Filed: February 9, 2006
U.S. Current Class: 340/539.12 U.S. Class at Publication: 340/539.12 Intern'l Class: G08B 1/08 20060101 G08B001/08
1. A system for monitoring ingestion of medicine comprising: forming an antenna comprised of metal segments and said medicine; forming a digestible radio frequency identification (RFID) tag comprised of at least one of said antennas; ingesting said RFID tag; receiving signals and power from an external transmitter; transmitting signals from said RFID tag to an external receiver; and monitoring a signal from said RFID tag.
2. A system as in claim 1 comprising the additional steps of: forming a conductive coating on particles of said medicine.
3. A system as in claim 1 comprising the additional steps of: forming a mixture of said medicine and conductive particles.
4. A system as in claim 1 wherein said medicine binds segments of said antenna together.
5. A system as in claim 4 wherein said segments are pre-stressed.
6. A system for monitoring ingestion of medicine comprising: coating particles of said medicine with a conductive material; forming an antenna of said coated medicine forming a digestible radio frequency identification (RFID) tag comprised of at least one antenna; ingesting said RFID tag; receiving signals and power from an external transmitter; transmitting signals from said RFID tag to an external receiver; monitoring a signal from said RFID tag; and wherein dissolution of said antenna indicates digestion of said medicine.
7. A digestible radio frequency identification (RFID) tag for monitoring ingestion of medicine comprising: an antenna comprised of said medicine and conductive segment; a circuit connected to said antenna; a resonant cavity connected to said circuit; and wherein said antenna is dissolved by digestion of said medicine. --------------------------------------------------------------------------------
Preoti si un specialist in biometrie explica pericolele actelor biometrice asupra identitatii si fiintei umane din punct de vedere stiintific si teologic. Emisiunea Bucuria Credintei de la Televiziunea Nova Brasov realizata de Pr Cristian Muntean cu Pr Drd Florin Puscas si Prof fizician Dr Alin Teusdea de la Universitatea din Oradea, in finalul careia se sustine REFERENDUMUL. Semnalata dehttp://www.vlad-mihai.blogspot.com/
Minority Report, filmul realizat de Steven Spielberg în 2002, a atras atenţia amatorilor de science-fiction din două motive: pentru că au putut vedea o nouă ecranizare după o carte scrisă de Philip K. Dick (scrierile sale inspirând şi producţii precum Blade Runner, Paycheck sau A Scanner Darkly) şi pentru că au putut admira minutele magice în care Tom Cruise stă în faţa unui monitor uriaş şi se joacă, prin simple mişcări ale braţelor, cu informaţiile sau scenele reale din baza de date a poliţiei.
Aşa arăta un SF de acum 7 ani. Între timp, a devenit realitate. Fascinantele monitoare coordonate prin mişcări ale mâinii, respectiv suprafeţele digitale iPhone sau versiunile similare mai mari precum Surface, nu sunt, însă, neapărat perfecte. În primul caz, navigarea pe termen lung este obositoare (gândiţi-vă numai ce ar fi să avem în fişa postului, preţ de opt ore, atribuţiile lui Tom Cruise din scena de mai sus), iar în cel de al doilea, problema e că, periodic, suprafaţa monitorului trebuie curăţată de urmele pe care le lasă degetele noastre.
Ce va urma? În ce măsură se vor răspândi monitoarele digitale sau cele coordonate prin mişcări ale mâinilor, printre tastaturile cu 101 butoane şi mouse-urile devenite deja clasice? Nu există un răspuns cert, marea revoluţie lăsându-se încă aşteptată. În momentul de faţă putem vorbi doar de un trend. E drept, unul foarte puternic şi al cărui port-drapel, pe lângă iPhone, îl reprezintă Windows 7. Dacă vrem să facem o analiză a acestui trend (momentan, mai mult teoretică decât practică), exemplul secvenţei din Minority Report este ideal. Acea suprafaţă a fost creată din numeroasele concepţii, viziuni sau prototipuri ale firmelor de profil. Realizatorii secvenţei au fost inspiraţi atât de conceptul imaginat de Sun Microsystems în 1994 (Starfire), cât şi de Microsoft (prin schiţa şi ideea conceptului). În completare au venit Schematic şi Milkshake Media, întregite de ideile celor de la Massachusetts Institute of Technology. Merită să vedeţi şi la SF-ul de un sfert de oră despre cum anticipa Sun Microsystems, în urmă cu 15 ani, viaţa noastră de acum cinci ani. În plus, cei interesaţi de tehnică de luptă vor fi bucuroşi să afle că mănuşile folosite de Tom Cruise au fost create de Raytheon, firma care produce, printre altele, şi controversata „rază dureroasă”, o armă nonletală de intervenţie pentru dispersarea mulţimilor.
Unul dintre cei mai apreciaţi specialişti în domeniu, John Underkoffler (MIT), susţine că mâna noastră ar putea deveni un adevărat briceag elveţian, care poate să gestioneze prin aceste sisteme o cantitate uriaşă de informaţii. Nu e de mirare, aşadar, că proiectanţii visual-media şi fanii SF-ului s-au bucurat imens când Underkoffler s-a întors, anul trecut, cu g-speak, practic, varianta reală a sistemului din Minority Report. Conform proiectanţilor, g-speak reprezintă prima realizare majoră din istoria interface-urilor din 1984 încoace, sistemul putând fi utilizat deopotrivă pentru vizualizarea informaţiilor şi pentru prezentări. Underkoffler şi colegii săi au mers, însă, cu un pas înainte: la ediţia din acest an a festivalului de film Sundance, ei vor prezenta un nou sistem de editare a filmelor, denumit Tamper. Tamper anticipează maniera în care se va lucra în industria filmului peste câţiva ani şi, odată perfecţionat, îşi va găsi aplicabilitate, mai mult ca sigur, şi în industria de entertainment, în medicină, logistică, bioinformatică sau în simularea realităţii.
Underkoffler susţine că adevăratul manipulator al mediului nostru fizic este mâna, dar când lucrăm cu un mouse în faţa unui monitor, suntem într-un cadru limitat. Pe lângă asta, specia umană şi-a dezvoltat simţul spaţialităţii în decurs de câteva milioane de ani, de aceea, o mare parte din răspunderea creierului uman ţine de evaluarea imediată a distanţelor şi a obiectelor. Astfel, mediile şi suprafeţele digitale sunt obligate să copieze lumea reală şi spaţialitatea acesteia. Toţi ne descurcăm în spaţiu, toţi îl înţelegem, toţi putem acţiona în cadrul lui, dar trebuie să uităm de ideea că pe monitor există doar coordonatele X şi Y. Fiecare pixel, spune reprezantantul MIT, are o situaţie fizică reală.
O părere aparte are şi vedeta suprafeţelor digitale, Jeff Han. Han a prezentat în 2006, la TED Talks, întâlnirea anuală a gânditorilor şi proiectanţilor americani, un monitor pe care îl putem manipula folosind mai multe degete deodată. Han a prezentat monitorul dezvoltat la Institutul de Matematică Courant din New York răsfoind, mărind sau rotind fotografii şi ataşându-le comentarii, pentru ca apoi să vrăjească audienţa cu trucuri vizuale similare aplicate unui soft gen Google Earth. Un an mai târziu, firma sa Perceptive Pixel a apărut din nou la TED, de data aceasta cu un tablou interactiv. Inginerul proiectant subliniază că oamenii manipulează cel mai bine lucrurile atunci când le pot şi prinde, altfel, dacă nu pot atinge cu degetele un monitor, mişcarea pozelor sau a hărţilor nu e posibilă. Acesta e motivul pentru care un sistem tridimensional în care trebuie să ne mişcăm mâinile prin aer, în faţa unui monitor, pare neplăcut ergonomic şi inutil.
Sistemul lui Jeff Han a putut fi văzut de publicul american şi la CNN, cu ocazia alegerilor din Florida. Chiar dacă firma producătoare nu a anunţat încă numărul exemplarelor vândute (o versiune mai simplă costă 100 de mii de dolari), a recunoscut că printre clienţii săi se află Serviciile secrete, Armata şi megacorporaţiile. Deşi, mai multe posturi de televiziune au comandat astfel de sisteme, CNN a fost singurul care l-a şi folosit în emisiunile ei.
Prezenţa suprafeţelor digitale se mişcă în careul: sisteme de citire a cărţilor electronice, PDA-uri, telefoane mobile şi notebook-uri. Iată două exemple din acest univers: Kindle şi Plastic Logic. O inovaţie similară e cea a germanilor de la Silke Hilsing, Impress fiind o suprafaţă care sesizează nu doar presiunea, ci şi puterea presiunii de atingere. Sharp a anunţat, şi ea, încă din 2007, că pregăteşte o tehnologie care nu e doar multitouch, adică una în care vom utiliza mai multe degete concomitent, ci are şi calităţile unui scanner. Una peste alta, în următorii doi ani, marile schimbări vor fi dictate tot de liderii Apple şi Microsoft. Marius Cosmeanu
Razbointrucuvant.ro: Incepem cu acest articol o serie de fragmente reproduse din cartea, una dintre cele importante pentru intelegerea zilelor pe care le traim, cu titlul “La apusul libertatii”, scrisa de Ieromonahul Hristodul Aghioritul, reeditata recent de Editura Sophia. Simtind profund raspunderea, in calitate de crestin, de monah si de duhovnic, pentru consecintele acceptarii sistemului de putere tehnologico-totalitar ce se profileaza, raspundere ce ar decurge din “tacerea asupra tuturor celor ce uneltesc in frumoasa noastra tara”, Ieromonahul Hristodul a scris aceasta carte ca o datorie de constiinta ce se cere imperativ implinita. De ce? Pentru ca, dupa cum spune el insusi, “tacerea este considerata drept acceptare si consimtire, de aceea si Domnul nostru Hristos ne-a spus ca marturisirea noastra o vrea “inaintea oamenilor” si ca numai despre faptele noastre cele bune trebuie sa nu stie stanga ce face dreapta”. Iar marturisirea nu a facut-o oricum, nu in infierbantarea sangelui sau animat de un zel lipsit de discernamant, ci cautand sa puna la indemana credinciosului ortodox, precum si oricui este ingrijorat de procesele prin care trece lumea de astazi, o analiza clara, la obiect, documentata asupra inchisorii tehnologice totalitare care se pregateste pentru intreaga lume. Desi este scrisa cu mai multi ani in urma, pentru contextul grecesc, fragmentele preluate pe site-ul nostru se refera la aceleasi probleme pe care le intampinam si noi acum, legat de noile acte de identitate cu cip RFID. Este descris cadrul legislativ creat de Uniunea Europeana prin acordul Schengen, cum se foloseste codul de bare si de ce, care anume sunt lucrurile la care ne opunem si de ce le consideram periculoase. O sumedenie de raspunsuri ortodoxe la intrebari grave iscate de constructia, din ce in ce mai grabita, a ultimului totalitarism. Continuare» la Razboiuntrucuvant.ro
How easy Is To Clone Biometric Passport embedded with RFID chips Current Biometric documents are useless. ePassports don't make much sense without one-only or unequalled biometric passport reader. Let’s face it once and for all, ANY electronic data storage method by which content can be read (e.g. RFID, smart/storage cards, etc.), gives it the obvious potential to be hacked, copied and cloned. There’s a reason why “Random Access”, “Write Only Memory� More..�� (“WOM”) devices have never sound logical. What purpose would there be to store data that cannot be read? Let’s take this one step further. If stored information is designed to be read, then a device must exist with the ability to read the stored information for it to be of any value. Now, let us apply that simple logic to stored information that’s meant to be read in a widespread application. In this type of application, multiple standardized reading devices must exist in order to always yield the same result from that stored information. As an example, standardization gives us the ability to use our credit cards regularly because each and every point of sale reader is reading the information contained within the card’s magnetic strip in the exact same way. We must therefore recognize that these same benefits of standardization create reciprocal risks of fraud. Once the ability to read stored information exists, the ability to either reverse engineer the reading process or clone the coded stored information exists as well. What purpose does, a means of identification serve, if we cannot be near certain that it has not been compromised? Further, once that ID has been compromised, how can it be prevented from yielding positive identification where not intended? To illustrate the point, let us use your everyday ATM cash withdrawal as an example. After inserting the card into the ATM, one is prompted to enter the PIN associated with that card. If the correct PIN is entered, even by someone other than the authorized user, the ATM will approve the transaction because its predetermined means of authentication is a combination of a card and it’s associated PIN. As we are well aware, magnetic strip cards and the like can be easily read, thus creating the opportunity for thieves to create a copy of that card. All that’s left is the PIN. For professional thieves, that’s less of a challenge than we’d like to believe. For years, as technology developers would have it, much effort has been focused on providing more and more secure methods of storing sensitive information, without addressing the root of the problem. Regardless of how securely information is stored, because it is designed to be read, illicit methods by which to read the information will be found. Once that has been accomplished, the ability to create both fake and cloned ID’s exists. ePassport readers are addressing the standards and recommendations of predefined requirements like the Machine Readable Travel Documents (MRTD). In order to make them usable, they must be consistent. If you have a set of identical targets (e.g. ePassports or National IDs or Driving Licenses or Employee cards etc.), breaching one of them is a breach of all of them. Identical electronic device is a single point of failure. It is unfathomable for governments to change their entire population’s ID’s and documents every time someone, somewhere across the globe hacks and clones a single chip. It would seem as if the only real way to prove you are who you claim you are to an automated system is through the use of biometrics as a means of authentication. Identity theft is exceedingly common these days. The use of biometrics, however, creates a whole new area of concern. When non-biometric security authentication elements are breached, security can be reestablished by selecting new authentication elements. The same cannot be done in an instance where stored biometric information is breached. Biometric information cannot be changed. Our fingerprints, face, retina and all, are what they are. The question we are faced with is how we can truly secure our biometric information. We can change our name or address, but we cannot change our body parts. Turning the human body into the ultimate identification card is extremely dangerous. The possibility of fraud with electronic chips and biometric data should not be underestimated. Exposing or losing biometric property is a permanent problem for the life of the individual, since, as we’ve mentioned, there is no practical way of changing one’s physiological or behavioral characteristics. How do you replace your finger if a hacker figures out how to duplicate it? If your biometric information is exposed, in theory, you may never be able to prove who you say you are, who you actually are or, worse yet, prove you are not who you say you aren’t. The best secrets are secrets that are never shared. Storing those secrets on a readable electronic card from which any simple RF dump reader can extract that information, in the same way as international border readers do, or storing your personal information together with your biometric characteristics on a readable electronic device is like sticking a label with your PIN on the back of your ATM card! Biometric authentication is a powerful tool, able to bridge the gap between human and machine interaction in everyday instances such as ATM withdrawals, on-line banking and credit card transactions and all sorts of general user authentication. The use of biometric authentication enables a high threshold of security by reducing identity fraud incidences of unauthorized user access. It is also an easy method of authentication from the user’s point of view because a user’s biometric information is always with them. The most critical flaw in the use of biometrics as a means of authentication, however, is that the authentication process cannot work if the subject is a stranger to the system. We’ve already concluded that storing the biometric information on an external device carried by the user, such as a smart card, is far too risky in that it risks losing one’s biometric information forever. Alternatively, databases are breach-prone, and inefficient, especially when used in large scale applications. Databases also require real-time access to be of any value, communication with which may not always be available. Where then can such sensitive information be stored? Furthermore, why risk storing that unique biometric information in a database, smart card, or other external devices to make it useful? Another problem with common biometric systems is that the most effective way to achieve maximum system matching is to compare biometric images to a template by using raw data. Biometric Encryption is the process of using a characteristic of the body as a method to code or scramble/descramble data. Since these characteristics are unique to each individual, the biometric information readers, cameras and sensors must all yield identical results. Most biometric authentication systems use a similarity score as an internal variable, whereby if enough numbers of starting points are given, it is possible to find the highest point without being trapped by local minima. However, different readers, cameras and sensors, manufactured by different manufacturers, generate ever so slightly different biometrics results. Varying starting results, when encrypted alike, will not yield the exact same decrypted result. Biometric standards can be obtained only if the common information is unconcealed. That, in and of itself, creates system wide vulnerability, and thereby renders the system unsecure. At present, each biometric scanner's vendor generates their own encryption method. Raw biometric data is critical data. It should not be exposed or stored in public space. As difficult as it might be to create a secure standard for identical encryption paths, it is seemingly not possible to create standards for non-identical encryption paths. Overcoming the encryption matching hurdle is the see-saw that creates the security blind spots because the template can be tapped during the authentication process. Traceable biometric authentication systems extract features from scanned biometric elements and pattern match it with an enrolled template. Theoretically, a system cannot authenticate strangers to its data store. The other side of that theory is exactly where the hackers look. The inability to “recognize” strangers is an opportunity to breach the authentication barrier. If a biometric authentication system has a blind spot, it can then be take advantage of and used to clone or rob ID. It also means that when the real ID owner will try to use their legitimate ID, they might find that they have been revoked from the system without understanding why. An electronic chip that contains identity elements is only one of the many threats facing traceable biometric authentication systems. Template leakage is an even bigger problem because once that information is gotten a hold of, the ability to prevent illegitimate copies and “fake originals” of legitimate ID’s is gone unless the template is changed. Any change to the template requires changing ALL associated ID’s, just as is the case when a “master key” is lost. The only solution is to change the key and distribute new keys to all who use it. Can one possibly imagine if such an instance were to occur with Driver’s Licenses? Now try to imagine if it were to happen with Passports. Unfathomable! At least with keys, the ability to change the template or lock is not ideal, but possible. That is not the case with biometrics as biometric elements are with the individual for life. …Dear security decision maker, how can you sleep at night? People want to be able to draw a circle around their personal information, and do not want parts of their body electronically stored in databases. Our system of government tells us that we are entitled to control all that falls inside this circle; we ought to be able to regulate how, to whom, and for what reasons the information within this circle is disseminated. Some people object to biometrics for cultural or religious reasons. Others imagine a world in which cameras identify and track them as they walk down the street, following their activities and buying patterns without their consent. They wonder whether companies will sell biometric data of their body parts the way they sell email addresses and phone numbers. People may also wonder whether a huge database will exist somewhere that contains vital information about everyone in the world, and whether that information would be safe there. Cloneable, traceable or collectable biometric systems could be designed to have the capability to store and catalog information about everyone in the world. The violation of privacy created by the collection of biometric data creates a prophylactic paradox; the bigger the privacy violation, the farther away it moves away from its intended goal. How then can the power of biometric authentication be made useful without bumping up against these numerous serious challenges? Innovya's Traceless Biometrics approach, using non-unique remedies and a Real Time Reactive Authentication process solves all such cloneable, deflectable and privacy challenges. The Traceless Biometric workflow uses the time tested photo ID concept, wherein you match a picture to a person, no different than in any typical biometric authentication process. In a very simplistic way, just as in a mirror reflection, anyone can “authenticate” a stranger’s reflection without the need to compare the reflection against any other source of stored information. It does so, however, in a manner that is, as its name suggests, traceless, without storing any biometric data anywhere. Innovya’s Traceless Biometric Authentication process consists of a comparison of only a portion of predetermined biometric elements against the users’ associated access device, wherein the “instructions” for which such portions and their mathematical modifiers are stored on the access device, somewhat similar, in an oversimplified sense, to the PIN on an ATM card. Unlike the ATM card, however, the system will not authenticate unless that specific user is the one seeking authentication because positive identification is derived from biometric elements on the user’s person, and therefore becomes useless without the user. Should the access device be hacked exposing the numerical string derived in the Traceless Biometric Authentication process, an alternative Traceless Biometric Authentication element can easily be programmed and reissued to the user. Therein lays the essence of Innovya’s novel approach. Innovya has overcome the major challenge of creating a secure and efficient authentication solution that is stronger and less disturbing than electronically cloning human intrinsic characteristics on databases or electronic chips by eliminating them from the equation altogether. Additionally, because only a portion of the total biometric data is used in the process, should that data be compromised, the ability to recreate the biometric element from which it was derived is simply impossible. Today, most systems are designed to work specifically in place where they are located, like office buildings or hospitals. The information in one system isn't necessarily compatible with the other’s, although several organizations are trying to standardize biometric data. Once identical information is stored outside of governmental boundaries, the potential of using it commercially is huge, especially by hostile governments that might be willing to pay a lot for these otherwise indiscoverable information elements. Above all the advantages and disadvantages this technology, we will unintentionally be creating ripples in the field of security and privacy. Adopting traceless guidelines by using real-time reactive authentication process methods for current biometric authentication systems will result in an efficient and unobtrusive authentication solution, wile treating personal privacy as the critical issue that it is. Biometric scanning, not storage, as is necessary for the limited purpose of authenticating a user should suffice. Authentication systems should dismiss all biometric information or traces thereof from the scanning devices immediately after the authentication process, and mustn't use any external storage systems. Innovya has developed the solution to all of these challenges.
Conclusion Although there are severe restrictions on collecting, creating, lodging, maintaining, using, or disseminating records of identifiable personal data, there are no legal restrictions on the processing of biometric authentication systems. Biometric authentication processes must be recognized for the risk that they pose, and must therefore be done so only in ways that are Traceless and Anonymous.
The Myth of Biometrics’ Enhanced Security
Authors: Michael (Micha) Shafir and David J. Weiss Tel-Aviv, Israel. — February 17, 2009 Innovya Traceless Biometric System
Momentan introdusa, spre obisnuinta, pe noile Laptop-uri, "pentru siguranta", amprentarea biometrica online este metoda prin care se urmareste controlul internetului. Nu-i nimic. Baietii destepti vor stii cum sa o evite. Urmariti mai jos:
Mielul si Fiara. Documentar despre Dictatura Cipurilor Biometrice
Primul reportaj-documentar realizat pentru TVR, de Rafael Udriste, dupa patru luni de la declansarea Campaniei initiate de Parintele Justin Parvu contra dictaturii biometrice. Nu e foarte clar ce treaba are Radu Preda cu aceasta cauza, alta decat ca face pe finutul teolog de serviciu al unei "societati civile" in declin, agresiv pro-homosexualitate si anti-crestina, cum este cea de pe platforma unde se remarca profund: GDS si revista "22". Dar, deh, metehnele vechi ale degeneratilor de la "22" se dezbara greu, mai ales cand patrund ca un virus intr-un organism deja imbolnavit si cu un creier bine spalat, cum este TVR sau proaspat apretat, ca "FORAZEC-ul". Spunea cineva zilele acestea: Traiam razboiul cel mai greu: razboiul in care nu vezi dusmanul; doar il simti. Asta in cazul in care ai nas sau... urechi ca iepurasul, vorba Parintelui Justin, din interviul realizat de Rafael Udriste (vezi mai jos). De pe http://rafaeludriste.blogspot.com: Unele dintre tendinţele autoritariste ale guvernelor, urmate de decizii concrete în planul legislativ, surprind şi îngrijorează prin faptul că situaţiile nou create evocă asemănări tulburătoare cu previziunile din Cartea Apocalipsei. Hotărârile privitoare la măsurile de securitate în curs de implementare în domeniul evidenţei populaţiei stârnesc nu numai reacţii faţă de îngrădirea drepturilor omului, dar şi, în ceea ce îi priveşte pe credincioşi, sentimente de respingere faţă de trimiterile concrete la semnul Fiarei (666), întâlnit în codurile de bare, dar şi faţă de codificările paşapoartelor biometrice, aflate pe cale să devină condiţie obligatorie pentru exprimarea şi manifestarea dreptului la libera circulaţie a cetăţenilor. MIELUL si FIARA Interlocutori: P.S. Iustinian, Episcopul Maramureşului şi Sătmarului, părintele Iustin Pârvu, stareţul mănăstirii Petru Vodă, jud. Neamţ, pr. prof. univ. dr. Ioan Chirilă, decanul Facultăţii de Teologie Ortodoxă din Cluj-Napoca, pr. dr. Mihai Valică, parohia “Sf. Treime”, Vatra Dornei, părintele Petru Bagacian, Gherla, Radu Preda, Asociaţia "INTER", Cluj-Napoca, Maria Bagacian, profesoară de religie, Gherla, monahul Filotheu, mănăstirea Petru Vodă. Producător: Dan Micu Editor imagine: Lucia Mocensz Director de imagine: Ion Cristodulo Realizator: Rafael Udrişte Reportaj-documentar difuzat la TVR1, SEMNE, 25 aprilie 2009
PS: Remarc corectitudinea profesionala a lui Rafael Udriste cand e vorba de drepturile de autor. Pentru 30' preluate de pe YouTube de la o demonstratie, titreaza, de doua ori, "Asociatia Lotus". Cand preia, in doua randuri a cate 5 minute din cele 25 ale reportajului sau, dintr-o filmare a Asociatiei Civic Media de la Camera Deputatilor cu Monahul Filotheu, nu se mai grabeste sa titreze nici Apologeticum, unde a fost postata prima data, nici Coalitia Impotriva Statului Politienesc, unde a fost postata de Mihai Rapcea. Si ma mai intreb, foarte serios, cum a aflat el - din spirit de corectitudine jurnalistica, desigur - ca filmarea postata la adresa http://www.youtube.com/watch?v=Cz_XKLJuQQ8 ar apartine enigmaticei "Asociatii Lotus", cand singura semnatura disponibila era, si este... mahadeva2?! Il rog pe aceasta cale sa faca indreptarile necesare. Filmarea cu Parintele Filotheu apartine Asociatiei Civic Media si Coalitiei Impotriva Statului Cetatenesc si este postata pe YouTube de apologeticum.wordpress.com si pe Google Video de refuzimplant.blogspot.com. Daca nu avea aceaste cunostinte, putea sa-l intrebe pe Monahul in cauza, filmat de la cativa centimetri, chiar de la dreapta sa. Nici una dintre aceste surse nu-si aminteste sa fi fost solicitata pentru reproducerea filmarii la TVR.
UPDATE: Interviul integral acordat Televiziunii Române de Părintele Iustin pe 10 aprilie 2009
Parintele Justin Parvu: In acest razboi cu cipurile, crestinul trebuie sa fie atent ca iepurasul
1.500 de biblioteci publice vor primi gratuit calculatoare pana in 2014. Milioane de romani vor avea acces gratuit la calculatoare si Internet in bibliotecile publice din comunitatile lor si vor fi ajutati de personal specializat. Oricare sat sau comuna a tarii va putea primi gratuit calculatoare prin acest proiect, daca primariile pun la dispozitie un spatiu adecvat si platesc un abonament la Internet. Acest lucru este posibil datorita proiectului "Biblionet", lansat ieri si care se va derula cu sprijinul fundatiei "Bill&Melinda Gates", care asigura o finantare de 26,9 milioane dolari. Primele centre-pilot, care functioneaza experimental de un an si jumatate, s-au dovedit un adevarat succes. "Peste 60% din utilizatori au declarat ca prin accesul la Internet si-au rezolvat o problema personala", a afirmat Paul Baran, directorul "Biblionet". (Romania Libera)
Tariceanu, pe fibra
Anul trecut, premierul Tariceanu a cerut ministerelor implicate sa urgenteze strategia de extindere a sistemului Internet in mediul rural, in principal la nivelul satelor din zone greu accesibile, solicitand ca intregul plan sa fie definitivat pana la sfarsitul acestui an, si nu in 2009. La sfarsitul anului trecut, Tariceanu arata ca discrepantele intre mediul rural si urbanin utilizarea retelelor de comunicatii in banda larga raman semnificative, in pofida numarului in crestere de conexiuni. El a mai anuntat ca Guvernul intentioneaza sa extinda reteaua de telefonie in toate localitatile din tara pentru a asigura atat servicii de telefonie fixa, inclusiv in zonele care sunt acoperite de reteaua mobila, cat si conectarea la Internet a tuturor scolilor. (Mediafax)
În cadrul expoziţiei „Cominfo Moldova-2009”, Întreprinderea de Stat „Centrul de telecomunicaţii speciale” a prezentat şi a lansat un nou serviciu revoluţionar de identificare biometrică on-line prin amprentele digitale. Solicitat de corespondentul INFOTAG, şeful direcţiei tehnologii speciale, Ghenadie Belinschi*, a spus că tehnologia poate fi utilizată „pentru accesul la diferite resurse amplasate în mediul electronic”. Potrivit lui, doritorii pot „intra” pe portalul guvernului şi să se înregistreze, punînd degetul de scaner. „Amprenta digitală va fi salvată în sistem în calitate de etalon şi în baza acesteia va fi creat un ID – numărul utilizatorului, care se eliberează la înregistrare”, a spus Belinschi. Potrivit lui, serviciul este gratuit atît pentru organizaţii, cît şi pentru oricare cetăţean. Pe viitor, pentru accesul la resursa protejată (serviciul web, portal, sistemul operaţional, deschiderea uşii, semn de intrare/plecare de la serviciu), utilizatorul va trebui doar să pună degetul pe un dispozitiv special. „Această metodă de identificare a persoanei asigură protecţia eficientă împotriva infracţiunilor”, a spus Belinschi. Acesta a menţionat că în străinătate se dezvoltă activ sistemul de votare electronică. „Pentru a proteja votarea în sistem electronic şi pentru a asigura secretul votului, peste hotare se mai foloseşte metoda identificării biometrice. Acum acest lucru a devenit posibil şi la noi”, a menţionat Belinschi.Infotag precizează: Centrul de telecomunicaţii speciale a fost fondat în 2003. Centrul este un promotor al tehnologiilor IT moderne şi al soluţiilor high-tech în domeniul asigurării securităţii sistemelor şi resurselor informaţional-telecomunicaţinale. * Acest Ghenadie Belinschi, specialist la ÎS "Centrul de Telecomunicaţii Speciale" a SIS, a fost decorat (în 2008) de către preşedintele Voronin cu medalia "Meritul civic" pentru merite în elaborarea sistemelor informaţionale şi contribuţie la implementarea proiectului de introducere a paşapoartelor cu date biometrice.
45 de mii de cetateni moldoveni inregistrati cu Pasapoarte Biometrice
Peste 45 de mii de cetăţeni moldoveni au solicitat paşapoarte cu date biometrice pe parcursul anului 2008, a declarat pentru BASA-press Angela Chicu, şefa Biroului de presă al Ministerului Dezvoltării Informaţionale (MDI). Potrivit sursei citate, în Republica Moldova acest tip de paşapoarte a fost introdus aproximativ acum un an, iar printre persoanele care le solicită sînt cetăţenii care muncesc peste hotare, persoanele de afaceri, sportivi şi oamenii care activează în domeniul culturii. Chicu a precizat că paşapoartele sînt valabile 3 ani pentru copiii sub 14 ani, 5 ani pentru persoanele cu vârste între 14 şi 25 de ani, iar pentru adulţii de peste 25 de ani, paşapoartele au o valabilitate de 10 ani. Taxa pentru a perfecta actele timp de 1 lună este de 1250 de lei, 20 de zile - 1500 de lei, 10 zile – 2000 de lei, 5 zile - 2500 de lei, 24 ore – 2800 de lei, iar timp de patru ore - 3330 de lei. Sistemul paşapoartelor cu date biometrice a fost elaborat în conformitate cu Planul de Acţiuni "Republica Moldova – Uniunea Europeană". Începând cu 7 februarie 2008 au fost puse în circulaţie a paşapoartelor electronice cu un nivel sporit al măsurilor de securitate pentru cetăţeni moldoveni, la centrele de documentare a populaţiei ale MDI [Ministerul Dezvoltării Informaţionale]. Primul deţinător de paşaport cu date biometrice eliberat de MDI a devenit la 1 februarie 2008 preşedintele Vladimir Voronin. Paşapoartele cu date biometrice nu sînt [încă] obligatorii.
Un alt pas spre implant de la nastere: Statul va asigura gratuit nou-născuţii cu "buletine de identitate"
Nou-născuţii vor primi buletine de identitate gratuite, iar procedura de înregistrare a acestora va fi simplificată, din 30 aprilie curent, potrivit unei hotărâri aprobate, la 23 martie, de Guvern. Astfel, ministerul Dezvoltării Informaţionale va asigura, din 30 aprilie curent, în incinta maternităţilor înregistrarea actelor de stare civilă şi eliberarea certificatelor necesare, precum şi priirea cererilor şi eliberarea buletinului de identitate al cetăţeanului Republicii Moldova pentru copiii nou-născuţi. Hotărârea are drept scop perfecţionarea sistemului de evidenţă a copiilor, născuţi atât pe teritoriul ţării cât şi peste hotarele ei, asigurând un control automatizat al intrărilor şi ieşirilor din ţară şi completarea Registrului de stat al populaţiei pentru persoanele sub 18 ani, contribuind la prevenirea traficului de copiii. Potrivit datelor ministerului Sănătăţii, în 2008, în Moldova s-au născut 38 mii de copii.
Sursa:http://www.mdn.md/ Centrul de Monitorizare si Analiza Strategica "Moldova Noastra"
S-asa-s de multi/ Ce mint cu gândul, vorba, fapta, ba/ Se mint pe sine însusi chiar, încât/ În mine s-a stârnit mândria crunta/ De-a spune adevarul – daca chiar/ Prin el lumea s-aprinde (1).
„Ei mint – eu adevarul îl spun, caci nu ma tem / De-a lui urmari” (2).
„Cel mai mare pacat al oamenilor e frica, spaima de a privi în fata, s-a recunoaste adevarul. El e crud acest adevar – dar numai el foloseste” (3).
1. Versuri fragmentare din mss. 2259.
2. M. Eminescu, Opere, I, p. 94.
3. Idem, Opere, IX, p. 311.
Puse la un loc de Theodor Codreanu
„Noi, poporul latin de confesiune ortodoxă, suntem în realitate elementul menit a încheia lanţul dintre Apus şi Răsărit; aceasta o simţim noi înşine, se simte în mare parte de opinia publică europeană, aceasta o voim şi, dacă dinastia va împărtăşi direcţia de mişcare a poporului românesc, o vom şi face. Oricât de adânci ar fi dezbinările ce s-au produs în timpul din urmă în ţara noastră, când e vorba de legea părinţilor noştri, care ne leagă de Orient, şi de aspiraţiunile noastre, care ne leagă de Occident şi pe cari sperăm a le vedea întrupate în dinastie, vrăjmaşii, oricare ar fi, ei, ne vor găsi uniţi şi tot atât de tari în hotărârile noastre ca şi în trecut“.
"Il felicit pe Victor Roncea, un ziarist de investigatie de exceptie; pentru cei ca el am luptat sa fie scoase din Codul Civil amendamentele care vizau ingradirea jurnalismului de investigatie." - Senator Iulian Urban
Parintele Iustin Parvu, Manastirea Petru Voda
ALERTA - Isteria Gripei Porcine
Controversa Vaccinului Anti-AH1N1
Asociatia ProVita Bucuresti
VIDU
ANALIZA FINALA
Dr Liviu Turcu a demontat pentru Presedintele Traian Basescu Reteaua Tismaneanu
Minciunile Personajului Tismaneanu
Au cuvantul detinutii politic, Biserica, academicieni, istorici, analist CIA
Laureata NOBEL pentru literatura despre ICR, Securitate si Patapievici
Interviu exclusiv realizat de Victor Roncea cu Herta Muller
DOSARUL UNUI IMPOSTOR
"Normalitatea" lui Patapievici: homosexuali, porno, anticrestinism, antisemitism, antiromanism, turnatori, impostura, fraude, trafic de influenta
Adevaratul Ion Iliescu
ION ILIESCU - BIOGRAFIA SECRETA
Teza leninista a lui Vladimir Tismaneanu
Traiasca Fratii Marx, Engels, Lenin si Trotki!
BISERICA ORTODOXA ROMANA IN ANII REGIMULUI COMUNIST
Un Studiu oferit de Patriarhul Teoctist pentru a contracara minciunile din Raportul TISMANEANU
Civic Media
Informatia inseamna libertate
PARINTELE IONEL RONCEA despre gandirea lui Hristos versus indoctrinarile unor "guru"
DAN PURIC, TOVARASUL ANTICRESTINILOR
Un actor grabit, bun de inchiriat
Blestemul Aiudului. Masca lui Puric
Gardasil, vaccinul care ucide
Silgard, vaccinul sterilitatii
Adevarata Romanie
Search This Blog
Salvati Romanii din jurul granitelor!
Libertate pentru Basarabia!
BASARABIE, Cetatenia.ro este dreptul tau!
Sustine Campania Pro Cetatenie
www.cetatenia.ro
Dreptate dupa 65 de ani!
Ucraina ataca Delta - Documentar TV despre Cazul Bastroe si Campania Civic Media
Enciclopedia Romaniei
Europeni si Americani impotriva Statului Politienesc
ESTE HAR... - să iubeşti fără să fii iubit… - să slujeşti fără să fii preţuit… - să dăruieşti fără să ţi se mulţumească… - să te jertfeşti şi fără să ţi se recunoască… - să ierţi fără să fii iertat… - să-l susţii pe cel care te-a lepădat… - să rămâi liniştit, deşi eşti nedreptăţit… - să crezi deşi nu vezi faţă în faţă… - să crezi deşi nu eşti deplin lămurit… - să investeşti clădind fără speranţe… - să taci pentru a nu face rau aproapelui… - să vorbeşti de dragul adevărului… - sa te jertfesti pentru dreptate... - să înduri fără să murmuri, fără să cârteşti…. - totul să-ţi aparţină, dar tu de toate bucuros sa te lipseşti… Luptă-te, suflete, ca să primeşti acest har!


 1.500 de biblioteci publice vor primi gratuit calculatoare pana in 2014. Milioane de romani vor avea acces gratuit la calculatoare si Internet in bibliotecile publice din comunitatile lor si vor fi ajutati de personal specializat. Oricare sat sau comuna a tarii va putea primi gratuit calculatoare prin acest proiect, daca primariile pun la dispozitie un spatiu adecvat si platesc un abonament la Internet. Acest lucru este posibil datorita proiectului "Biblionet", lansat ieri si care se va derula cu sprijinul fundatiei "Bill&Melinda Gates", care asigura o finantare de 26,9 milioane dolari. Primele centre-pilot, care functioneaza experimental de un an si jumatate, s-au dovedit un adevarat succes. "Peste 60% din utilizatori au declarat ca prin accesul la Internet si-au rezolvat o problema personala", a afirmat Paul Baran, directorul "Biblionet". (Romania Libera)


 Posts